تُعدّ عمليات الاختراق "غير المسبوقة" لثلاجات المتاجر الكبرى الفرنسية أحدث حلقة في سلسلة من الهجمات الإلكترونية الكبرى التي جعلت فرنسا الدولة الأكثر تعرضًا للاختراق في أوروبا، وفقًا لبعض المحللين. وتشهد الهجمات الإلكترونية ارتفاعًا عالميًا، ولكن ما الذي يجعل فرنسا هدفًا سهلًا لهذه الدرجة؟
فوجئ مئات من عمال المتاجر الكبرى الفرنسية عندما فتحوا أبوابهم في 12 أكتوبر، ووجدوا أنه بدلاً من أن يستقبلهم نفحة من الهواء البارد عندما حاولوا إعادة ملء الثلاجات والمجمدات، كان العديد منها حارًا كالأفران.
استهدف هجوم إلكتروني 700 متجر في جميع أنحاء France، مما أدى إلى اختراق برامج التحكم في درجة الحرارة، ورفع درجة حرارة منظم الحرارة إلى 80 درجة مئوية (176 درجة فهرنهايت) طوال الليل، وفي بعض الحالات قام بطهي الطعام الذي تم تركه في الداخل.
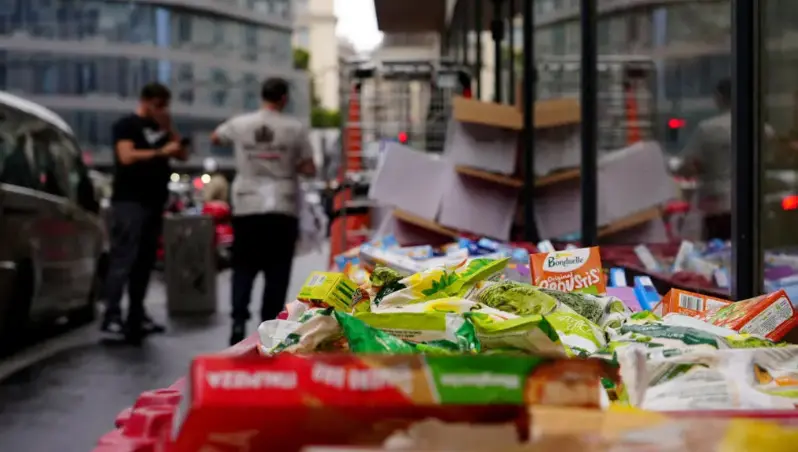
لم يكن أمام العاملين في فروع متاجر Intermarché، وCoopérative U، وCarrefour، وE.Leclerc، وMonoprix خيار سوى التخلص من أطنان من الطعام الفاسد.
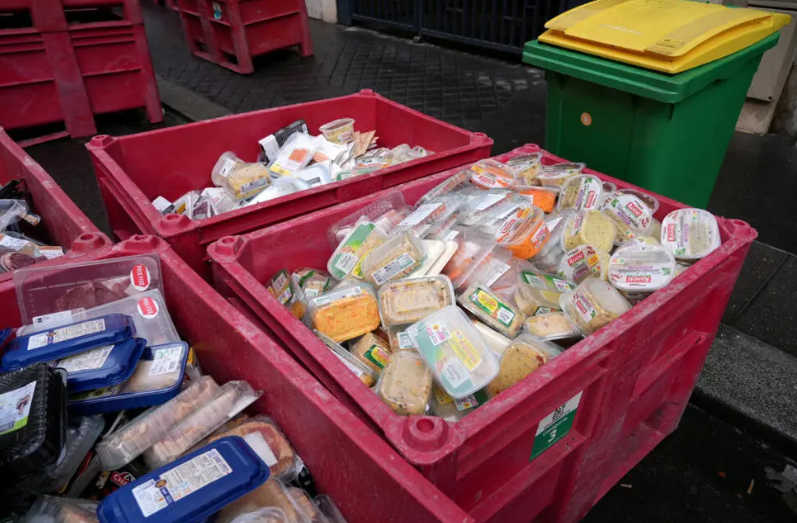 صناديق من الطعام الفاسد تنتظر التخلص منها خارج متجر إنترمارشيه في باريس، بتاريخ 13 أكتوبر/تشرين الأول 2026. © لوسيان ليبرت، رويترز
وصف وزير الخارجية Jean-Noël Barrot عملية الاختراق بأنها فريدة من نوعها: فقد مثلت "أول هجوم إلكتروني واسع النطاق يهدف إلى التخريب" على الأراضي الفرنسية، واصفاً إياه بأنه هجوم "غير مسبوق" في نطاقه.
لكن ذلك جاء في أعقاب سلسلة من الهجمات الإلكترونية واسعة النطاق التي استهدفت الشركات الفرنسية ومقدمي الخدمات العامة والدوائر الحكومية.
في السنوات الخمس الماضية، نجحت عمليات الاختراق في سرقة بيانات من وكالة البطالة في البلاد، ومكتب الهجرة، ووزارة التعليم، والوكالة الوطنية لوثائق الهوية، والمستشفيات العامة.
وفي أحدث هجوم على الحكومة، أبلغت وزارة المالية في أغسطس ما يقرب من 680 ألف دافع ضرائب فرنسي بأن معلوماتهم الشخصية والضريبية قد سُرقت وعُرضت للبيع عبر الإنترنت.
كما وقعت الشركات الفرنسية ضحية لسرقة البيانات على نطاق واسع، بما في ذلك شركات التأمين الصحي الكبرى والبنوك والسلاسل الوطنية ومعظم مزودي خدمات الهاتف المحمول وشركة الطيران الوطنية Air France-KLM.
بحسب شركة الأمن السيبراني UpGuard، فإن وتيرة وحجم الهجمات جعلت فرنسا "أكثر الولايات القضائية الكبيرة تعرضاً للاختراق في أوروبا".
"هدف ذو قيمة عالية"
قال دينيس كينجي كيبكر، مدير الأبحاث ومؤسس معهد الاستخبارات الإلكترونية في فرانكفورت، إن فرنسا "جذابة بشكل غير عادي" للمتسللين على عدة جبهات.
وقال: "لم يتم اختراق فرنسا لأنها الحلقة الأضعف، بل لأنها هدف ذو قيمة عالية مع وجود العديد من الثغرات الأمنية غير المقفلة".
ليست الدولة قوة نووية وعضو دائم في مجلس الأمن التابع للأمم المتحدة فحسب، بل إنها أيضاً ثاني أكبر اقتصاد في أوروبا وداعم رئيسي لأوكرانيا، مما يجعلها هدفاً لمجموعة من الهجمات السياسية والاقتصادية والانتهازية.
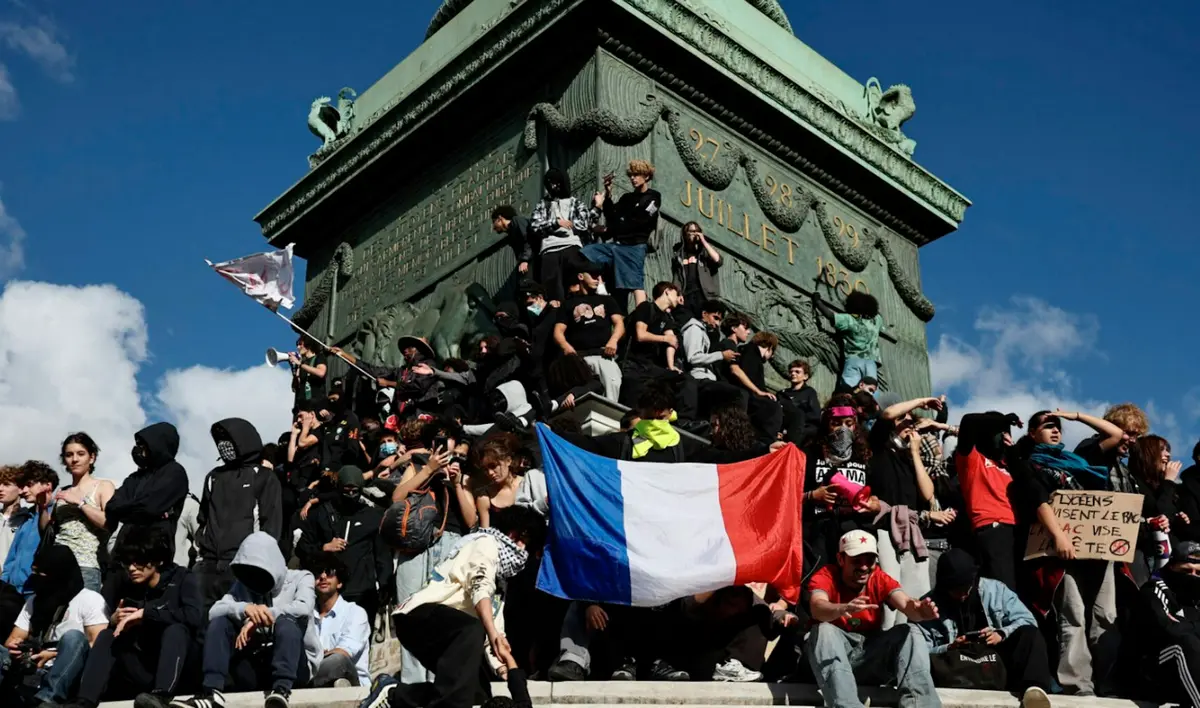
قد تؤدي الاضطرابات الاجتماعية في فرنسا - مثل الاحتجاجات المستمرة بشأن غلاء المعيشة - إلى إعطاء المتسللين سببًا للاعتقاد بأن الهجمات التي تهدف إلى زعزعة استقرار الجمهور وزعزعة استقرار الحكومة ستكون فعالة.
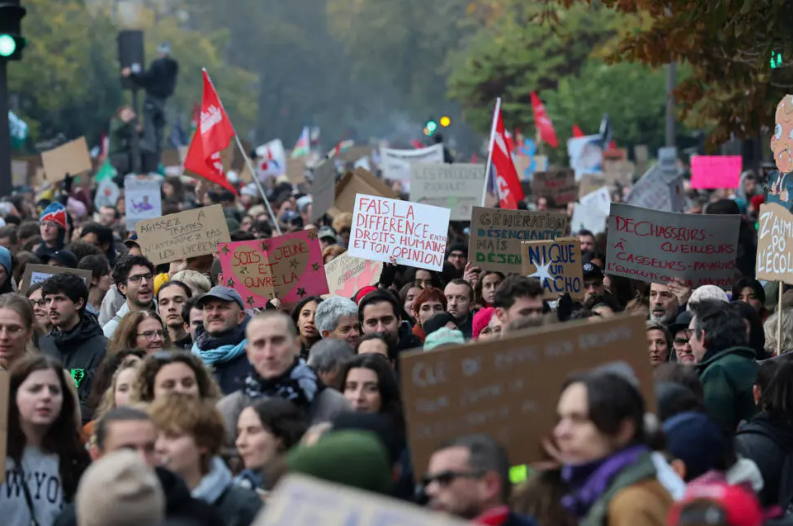 شارك مواطنون في مظاهرة ضمن فعاليات يوم جديد من الاحتجاجات ضد ارتفاع تكاليف المعيشة في باريس، فرنسا، في 7 نوفمبر/تشرين الثاني 2026. © ستيفاني ليكوك، رويترز
عزت فرنسا عملية اختراق السوبر ماركت التي وقعت في أكتوبر إلى وحدة إلكترونية إيرانية تابعة للحرس الثوري، لكن مثل هذا الاختراق الواضح والمرتبط بالدولة نادر نسبياً.
"إنها ظاهرة مختلفة إلى حد ما عن برامج الفدية وسرقة البيانات والاحتيال التي تؤثر على المؤسسات في جميع أنحاء أوروبا"، كما قال راف بيلينج، المدير الأول لأبحاث التهديدات في شركة الأمن السيبراني Sophos.
ومع ذلك، لا تزال فرنسا عرضة لهجمات برامج الفدية وسرقة البيانات والاحتيال أيضًا - مثل عملية السطو التي وقعت في نوفمبر والتي شهدت قيام مجرمي الإنترنت بسرقة أكثر من 100 مليون يورو من مجموعة Crédit Mutuel Arkéa المصرفية الفرنسية.
إن جاذبية فرنسا المتعددة كهدف قد تجمع المتسللين معًا لشن هجمات، مما يزيد من احتمالية نجاحهم.
قال صادق ساني، الأستاذ المشارك في الأمن السيبراني بجامعة Greenwich في London: "في أغلب الأحيان، يمتلك المخترقون تخصصاتهم الخاصة. لكنهم يشكلون مجتمعاً
يتبادلون فيه الخبرات مع أقرانهم، ويحتاجون أحياناً إلى دعم مخترقين آخرين لتنفيذ عمليات اختراق معقدة".
"فرنسا هي نقطة البداية، وليست نقطة النهاية".
وقال كيبكر إن المكاسب المحتملة للهجمات في فرنسا عالية لأنها "دولة مركزية للغاية، لذا فإن عملية اقتحام واحدة لمورد برامج صحية أو وكالة التوظيف الوطنية تؤدي إلى الحصول على ملايين السجلات دفعة واحدة".
لكن فرنسا ليست بأي حال من الأحوال الهدف الوحيد للقراصنة في أوروبا - وهي، وفقًا لبعض المقاييس، ليست الأكبر.
وقال بيلينغ: "على سبيل المثال، شهدنا خلال العام الماضي مجموعات برامج الفدية [التي تستخدم البرامج الضارة لاحتجاز الأنظمة كرهائن حتى يدفع المستخدمون مبلغًا من المال] تدرج ضحايا أكثر في Germany وإيطاليا مقارنة بفرنسا".
ووفقًا لتقرير الدفاع الرقمي لعام 2026 الصادر عن Microsoft، فإن Ukraine هي الدولة الأوروبية التي يتأثر فيها العملاء بشكل متكرر بالتهديدات الإلكترونية.
لم تقتصر محاولات زعزعة الاستقرار الظاهرة على دول أخرى فحسب، بل استهدفت شبكة الطاقة البولندية بهجوم واسع النطاق - ولكنه لم ينجح - نُسب إلى Russia في ديسمبر 2025، مما دفع الاتحاد الأوروبي والمملكة المتحدة إلى فرض أول عقوبات إلكترونية مشتركة بينهما.
حتى هجوم الثلاجة الذي شنته فرنسا تكرر في نوفمبر في Belgium وLuxembourg وFinland وEstonia وSweden.
قال كيبكر: "بدأ الأمر في France، وليس نهايته. تنتقل التقنيات، وبالتالي سينتقل نطاقها أيضاً. هناك آلاف من أنظمة التحكم الصناعية غير الآمنة في جميع أنحاء الاتحاد الأوروبي."
هذا على الرغم من تخصيص الاتحاد الأوروبي مليارات لحماية الأمن السيبراني للدول الأعضاء (حيث تعد فرنسا ثاني أكبر متلقٍ بعد بولندا)، مما يعني أن "فرنسا تتمتع بشكل افتراضي بمستوى جيد جدًا من الأمن فيما يتعلق ببنيتها التحتية"، كما قال ساني.
"ومع ذلك، حتى لو كان لديك بنية تحتية آمنة للغاية، فلا تزال هناك كل هذه الثغرات التي يمكن للمهاجمين استغلالها لمهاجمة البلد بأكمله".
الاتحاد الأوروبي مستعد لـ"رد موحد" بعد أن ألقت فرنسا باللوم على إيران في اختراق الثلاجات
"تدابير الأمن السيبراني الأساسية"
ومن بين هذه الثغرات الخدمات القديمة، ونقاط الضعف التي لا يعرفها البائعون (عيوب تقنية خفية غير معروفة للبائعين)، والمخاطر المتعلقة بموردي الطرف الثالث مثل Danfoss، وهي شركة الهندسة الدنماركية التي قدمت أنظمة إدارة التبريد لمحلات السوبر ماركت الفرنسية التي تعرضت للاختراق.
أفادت شركة Danfoss بأن معظم الهجمات، التي اخترقت برامج تسمح لتجار التجزئة بإدارة وحدات التبريد عن بُعد، استهدفت منتجات قديمة لم تعد تتلقى تحديثات برمجية أو أمنية. ونصحت الشركة عملاءها بالحفاظ على تحديث أنظمتهم ومنتجاتهم.
إن مثل هذه الإغفالات شائعة إلى حد ما. يقول كيبكر: "تتعرض العديد من الشركات والسلطات العامة لهجمات ناجحة ليس لأنها خضعت للتجسس عليها على مدى شهور، بل لأن ذلك سهل نسبياً، نظراً لنقص إجراءات الأمن السيبراني الأساسية".
في عام 2022، قدم الاتحاد الأوروبي تشريعه الرئيسي للأمن السيبراني، وهو توجيه NIS2، الذي يضع العبء على المنظمات العامة والخاصة في القطاعات الرئيسية لإثبات أن ضوابط الأمن السيبراني الخاصة بها تعمل عمليًا - لكن فرنسا لم تنفذ الخطة بعد.
وأضاف كيبكر: "يجب على فرنسا الآن أن تلحق بالركب بشكل عاجل في السباق بين المدافعين عن الإنترنت ومجرمي الإنترنت، وأن تحاسب كلاً من المشغلين والمصنعين في سلسلة التوريد الرقمية بشكل أكثر صرامة".
قال بيلينغ إنه مع تزايد الهجمات الإلكترونية على مستوى العالم حيث يستخدم المهاجمون الذكاء الاصطناعي لتوسيع نطاق عملياتهم، أصبحت التحديات الأمنية "أكثر إلحاحاً"، ويبدو أن عمليات الاختراق ستظل حقيقة واقعة.
بعد الهجمات التي استهدفت الثلاجات، حذر مسؤول الأمن السيبراني في الاتحاد الأوروبي يوم الثلاثاء من أن الأجهزة المنزلية قد تكون الهدف التالي.
ومع ذلك، قال بيلينغ: "لا تزال أساسيات النظافة الإلكترونية الجيدة تمنع قدراً كبيراً من الجرائم الإلكترونية الانتهازية".
وأضاف كيبكر: "إن قبول حدوث خرق عرضي لا يعني قبول الضرر. فالهدف الواقعي هو أن يبقى الاختراق لدى أحد الموردين مجرد حادثة عابرة، ولا يتحول أبداً إلى انقطاع للتيار الكهربائي، أو تلف في متجر كبير، أو تسريب لملف طبي."